Temuan Praktisi Indonesia di Sistem NASA Berpotensi Paparkan Lebih dari 5.000 Kredensial

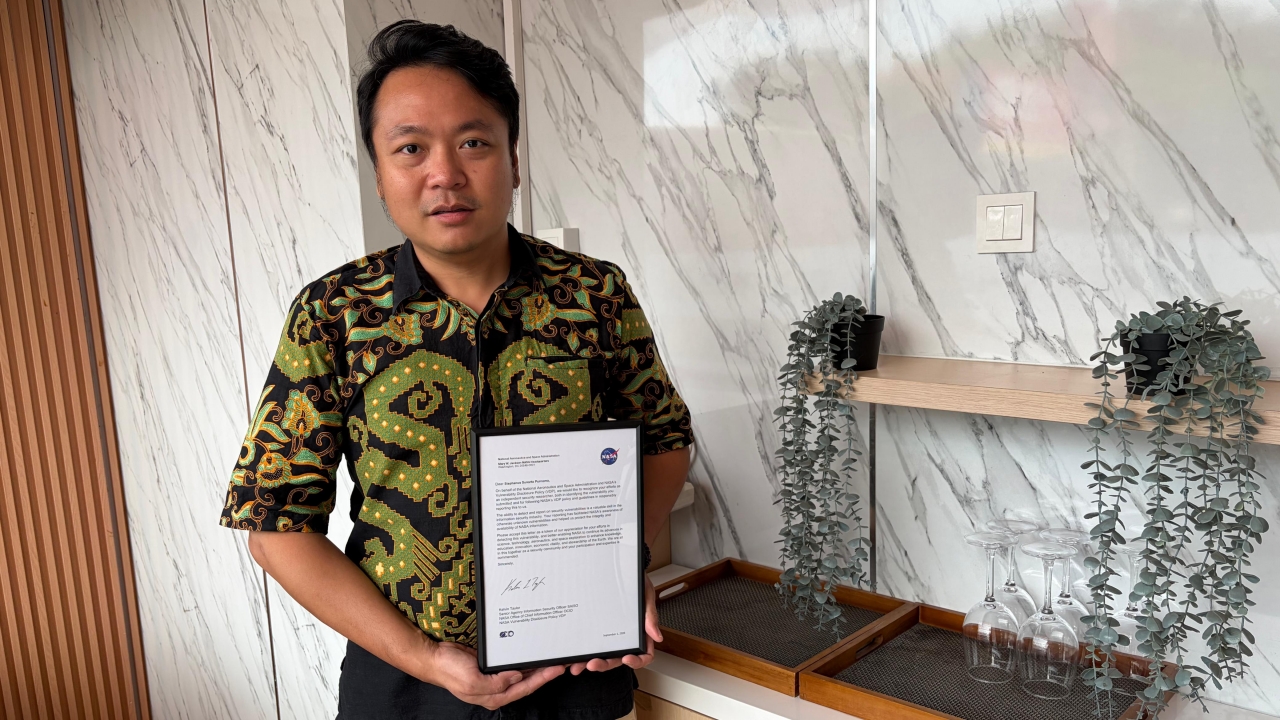
PlatMerah.com – Praktisi keamanan siber asal Indonesia, Stephanus Sunarto Purnomo, menemukan celah keamanan pada sistem NASA yang berpotensi memaparkan lebih dari 5.000 kredensial internal. Temuan ini berawal dari analisis kerentanan yang awalnya dikategorikan Medium hingga High, namun dengan pendekatan validasi manual dan analisis lebih mendalam, ditemukan bahwa risiko sebenarnya lebih besar karena adanya rangkaian kelemahan yang memperluas dampak kerentanan tersebut.
Analisis Kerentanan dan Dampaknya
Stephanus melakukan pengujian yang melibatkan validasi manual, analisis kontrol keamanan, dan attack-path analysis. Ia menemukan bahwa kerentanan awal dapat dimanfaatkan untuk melewati batasan keamanan (security boundary) dan kontrol akses, sehingga memungkinkan paparan terhadap lebih dari 5.000 data kredensial internal NASA.

Tingkat risiko tidak hanya diukur dari banyaknya kredensial yang terpapar, melainkan juga jenis akun, hak akses, validitas kredensial, serta cakupan sumber daya yang dapat diakses. Temuan ini memperlihatkan keterbatasan hasil scanner otomatis yang hanya menemukan kerentanan tanpa menggambarkan potensi jalur serangan secara menyeluruh.
Pentingnya Analisis Manual dan Pendekatan Attack Path
Stephanus menekankan bahwa kerentanan yang tampak tidak kritis secara individual dapat menjadi sangat berbahaya jika dikombinasikan dengan kelemahan lain. Oleh karena itu, pengujian keamanan harus melihat hubungan antar celah dan bagaimana kelemahan tersebut dapat berdampak pada sistem secara keseluruhan.
Pendekatan ini memungkinkan pemetaan jalur serangan (attack path) yang lebih realistis dan memberikan gambaran menyeluruh mengenai risiko yang sebenarnya dihadapi sebuah sistem.

Proses Responsible Disclosure dan Etika Penelitian
Temuan tersebut dilaporkan kepada NASA melalui mekanisme responsible disclosure. Stephanus menerima Letter of Recognition (LOR) sebagai apresiasi atas kontribusinya. Dalam penelitiannya, ia menjaga etika dengan tidak mengubah data, mengganggu layanan, atau menyebarluaskan informasi sensitif yang ditemukan. Detail teknis mengenai celah keamanan tidak dipublikasikan untuk mencegah penyalahgunaan.
Profil dan Kontribusi Stephanus Sunarto Purnomo
Stephanus berkarier di sektor perbankan Indonesia dan memiliki pengalaman luas dalam keamanan siber, termasuk vulnerability management, incident response, dan security monitoring. Selain itu, ia aktif sebagai mentor cybersecurity di perguruan tinggi di Indonesia, membagikan pengetahuan praktis tentang assessment kerentanan, analisis risiko, dan mindset keamanan.
Menurutnya, penguasaan alat saja tidak cukup; pemahaman mendalam terhadap sistem, pola pikir penyerang, kontrol keamanan, dan etika pengujian adalah kunci keberhasilan seorang peneliti keamanan.

Peluang Praktisi Keamanan Siber Indonesia di Tingkat Global
Pengakuan dari NASA ini menjadi bukti bahwa praktisi keamanan siber Indonesia mampu berkontribusi dalam ekosistem digital global. Stephanus mengingatkan bahwa keamanan siber adalah bidang dinamis yang memerlukan pembelajaran berkelanjutan dan fokus pada pencegahan risiko sebelum dimanfaatkan oleh pihak yang berniat buruk.
Ia menyatakan, “Cybersecurity bukan tentang seberapa jauh kita dapat menembus sebuah sistem. Cybersecurity adalah tentang menemukan kelemahan sebelum dimanfaatkan pihak yang berniat buruk, membuktikan risikonya, dan membantu membuat sistem menjadi lebih aman.”
Artikel ini dipublikasikan oleh Plat Merah.




Tinggalkan Balasan
Anda harus masuk untuk berkomentar.